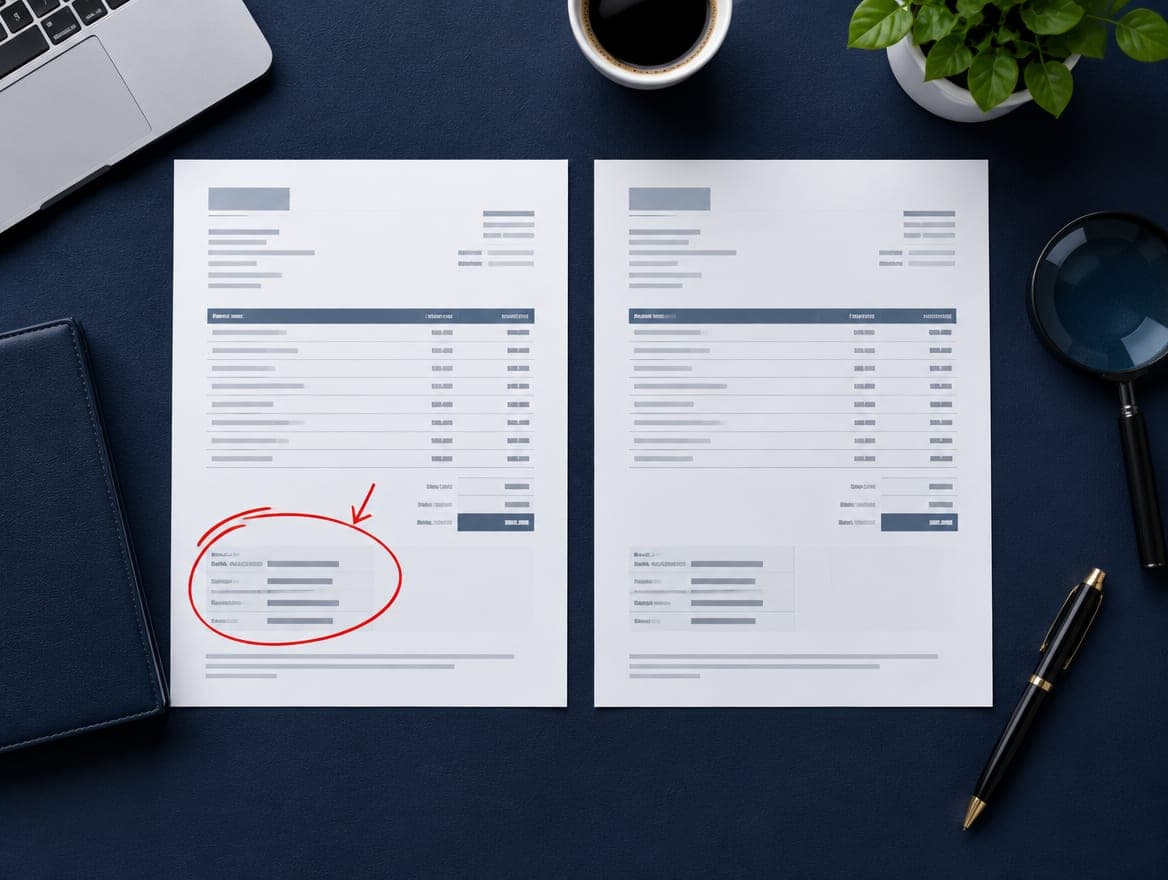
Scénario illustratif · Fraude au président
La facture aux nouvelles coordonnées bancaires
Une entreprise règle la facture d'un fournisseur habituel — vers de nouvelles coordonnées bancaires envoyées par courriel. Quelques jours plus tard, le fournisseur demande pourquoi il n'a pas été payé.
Scénario illustratif : un exemple composite d'un type de dossier courant — il ne s'agit pas d'un vrai client et aucun résultat réel n'est sous-entendu.
La situation
Dans ce scénario, une équipe des finances reçoit un courriel d'un fournisseur de longue date, au sein d'un fil de discussion existant, expliquant que ses coordonnées bancaires ont changé. La facture ressemble exactement aux précédentes. Le paiement est effectué.
Lorsque le fournisseur relance la facture impayée, les deux entreprises comprennent qu'un problème s'est produit — et chacune soupçonne la messagerie de l'autre d'avoir été piratée.
Ce qui le rendait difficile
- Le temps est crucial si le paiement doit être rappelé.
- Les deux entreprises doivent savoir quelle messagerie a été compromise — pour l'assurance et la responsabilité.
- L'attaquant pourrait encore disposer d'un accès.
Notre approche.
- 01
Agir sur le paiement
Le client contacte immédiatement sa banque pour demander un rappel de fonds, appuyé par un bref résumé des preuves.
- 02
Examiner les courriels
Les fichiers de courriels originaux et leurs en-têtes sont analysés pour établir d'où provenait réellement le message frauduleux.
- 03
Examiner l'activité de la messagerie
L'historique des connexions, les règles de transfert et les autorisations sont examinés à la recherche de signes de compromission.
- 04
Combler les failles
Des contrôles pratiques sont recommandés : vérification téléphonique des changements de coordonnées, authentification multifacteur et surveillance des règles suspectes.
Ce que reçoit le client
- 01Analyse des en-têtes et du flux de messagerie
- 02Constatations sur la compromission du compte
- 03Dossier de preuves pour la banque et l'assureur
- 04Recommandations de prévention
À retenir
- ✓N'acceptez jamais un changement de coordonnées bancaires par courriel seul.
- ✓Conservez les courriels sous forme de fichiers originaux, et non de transferts.
- ✓Établir quelle messagerie a été compromise est déterminant pour la responsabilité.
Services connexes
Analyse d'incidents cyberLorsque des comptes ou des systèmes sont compromis, nous établissons ce qui s'est passé, ce qui a été consulté et comment contenir la menace.Fraude au président (BEC)Un courriel usurpé ou piraté a détourné un paiement. Nous traçons l'argent et établissons comment la messagerie a été compromise.
Examen confidentiel
Examen confidentiel
Racontez-nous ce qui s'est passé.
Votre message est lu par un enquêteur, pas par une équipe commerciale. Nous répondrons par une évaluation honnête de ce qui est possible.
Une question d'abord ? Consulter la FAQ →
Vous préférez le courriel ? info@gfirglobal.com